scale(.1,-.1)' fill='%23000'%3E%3Cpath d='M6080 12164 c-19 -2 -98 -8 -175 -14 -712 -54 -1394 -243 -2070 -574 -345 -169 -662 -364 -970 -597 -132 -99 -146 -110 -346 -280 -131 -110 -463 -446 -598 -604 -414 -484 -799 -1119 -1018 -1680 -278 -709 -403 -1318 -419 -2045 -17 -698 78 -1312 298 -1933 196 -555 506 -1093 903 -1567 396 -472 892 -921 1363 -1234 881 -584 1753 -891 2757 -972 251 -20 703 -23 925 -5 766 59 1470 258 2180 617 545 274 1012 608 1520 1086 538 505 1024 1196 1294 1838 194 460 326 954 386 1445 30 251 39 705 20 985 -54 768 -246 1471 -599 2192 -253 518 -671 1113 -1076 1536 -778 810 -1746 1378 -2812 1647 -351 88 -629 131 -1008 155 -147 9 -472 11 -555 4z m680 -429 c80 -7 187 -19 239 -26 l93 -12 68 -71 c152 -160 439 -518 653 -815 53 -74 97 -138 97 -142 0 -9 -21 -21 -420 -242 -279 -155 -469 -264 -795 -457 -99 -59 -221 -130 -271 -158 l-91 -52 -104 62 c-372 220 -482 285 -629 370 -259 151 -521 298 -690 388 -85 45 -159 86 -164 90 -19 19 315 455 648 845 65 77 126 148 135 158 11 10 49 23 101 32 77 14 348 40 500 49 116 7 481 -4 630 -19z m-1744 -192 c-206 -261 -432 -572 -546 -752 l-65 -103 -159 -80 c-597 -300 -1013 -614 -1516 -1145 -115 -123 -129 -134 -180 -148 -338 -96 -618 -192 -825 -284 -49 -22 -91 -36 -93 -31 -6 16 152 272 271 440 183 259 349 453 601 705 465 464 1006 847 1571 1112 173 81 205 95 365 155 133 50 250 88 420 138 117 33 147 41 193 49 5 0 -12 -25 -37 -56z m2719 22 c430 -118 842 -293 1237 -524 623 -365 1227 -918 1679 -1535 125 -171 327 -492 316 -502 -3 -3 -99 30 -214 74 -259 100 -407 151 -593 205 l-144 43 -105 119 c-135 155 -414 433 -561 559 -308 264 -625 469 -976 631 l-132 60 -88 130 c-153 227 -339 481 -481 657 -66 83 -89 118 -75 118 5 0 66 -16 137 -35z m-2936 -1251 c311 -174 496 -279 696 -397 253 -150 648 -388 663 -399 14 -12 17 -817 5 -1279 l-6 -255 -191 -137 c-186 -133 -259 -185 -724 -521 -487 -351 -607 -436 -617 -436 -6 0 -65 21 -130 46 -66 25 -156 59 -200 75 -44 17 -154 59 -245 94 -91 35 -336 127 -545 205 -534 198 -481 174 -489 223 -25 173 -119 887 -178 1354 l-31 251 51 59 c72 84 359 362 477 463 318 273 620 475 1000 671 116 60 216 109 224 109 7 0 115 -57 240 -126z m3367 99 c33 -14 135 -67 228 -116 467 -246 722 -440 1174 -894 226 -227 252 -257 252 -286 0 -36 -36 -314 -104 -812 -88 -642 -110 -791 -118 -802 -5 -6 -199 -87 -431 -179 -232 -91 -451 -179 -487 -194 -137 -59 -638 -259 -663 -265 -23 -6 -66 23 -339 227 -396 297 -654 489 -883 656 -99 72 -211 155 -250 184 l-70 53 -2 760 -3 760 58 34 c31 19 107 63 167 99 61 36 182 106 270 157 88 51 201 116 250 145 102 59 522 296 695 390 63 35 133 74 155 87 22 12 41 23 41 23 1 0 28 -12 60 -27z m-5622 -1415 c3 -18 10 -71 16 -118 86 -685 154 -1217 170 -1326 11 -74 20 -143 20 -152 0 -9 -61 -93 -136 -187 -268 -336 -441 -550 -549 -680 -60 -73 -168 -203 -239 -289 -71 -86 -132 -156 -136 -156 -12 0 -207 233 -302 360 -144 193 -253 371 -366 596 l-61 121 25 119 c92 448 247 931 388 1209 l41 80 120 62 c142 74 328 159 480 220 131 53 483 173 507 173 12 0 19 -11 22 -32z m7827 -76 c216 -77 541 -210 717 -294 l113 -53 51 -110 c159 -346 270 -679 364 -1093 l45 -197 -86 -170 c-159 -317 -360 -603 -615 -872 l-69 -71 -169 211 c-220 275 -443 568 -757 991 l-88 120 27 190 c78 542 185 1369 186 1433 0 14 26 6 281 -85z m-3884 -1300 c87 -65 225 -167 306 -227 169 -125 643 -476 884 -656 l162 -120 -26 -67 c-23 -60 -84 -233 -370 -1042 -48 -135 -112 -315 -143 -400 l-56 -155 -173 -5 c-133 -4 -1368 -4 -1676 -1 l-51 1 -123 373 c-67 204 -193 581 -278 836 -86 255 -156 469 -157 476 -1 13 71 68 449 338 110 79 299 215 420 302 432 312 650 465 662 465 7 0 83 -53 170 -118z m3369 -674 c109 -145 234 -308 279 -364 201 -251 443 -549 533 -656 74 -87 99 -123 96 -140 -75 -511 -183 -859 -391 -1266 -88 -172 -233 -420 -267 -458 -22 -24 -71 -41 -606 -207 -573 -178 -899 -277 -918 -277 -10 0 -40 26 -67 58 -103 122 -421 490 -485 562 -115 130 -271 313 -442 519 -80 95 -86 105 -76 130 5 14 41 112 78 216 38 105 98 271 135 370 37 99 88 241 115 315 27 74 78 218 115 320 36 102 93 261 125 354 33 93 62 171 65 174 8 8 157 70 480 198 159 64 387 156 505 205 119 48 245 99 280 113 36 14 103 41 150 60 47 20 88 36 91 36 4 0 96 -118 205 -262z m-6699 188 c272 -104 381 -145 508 -191 66 -24 206 -76 310 -115 105 -40 235 -89 290 -110 106 -40 203 -81 221 -93 7 -4 15 -19 18 -34 4 -16 135 -416 291 -889 157 -474 285 -867 285 -874 0 -22 -395 -488 -635 -750 -38 -41 -157 -171 -264 -288 -107 -117 -199 -211 -206 -208 -6 2 -288 97 -626 211 -338 114 -673 227 -745 251 l-130 45 -77 128 c-283 475 -460 975 -542 1526 l-16 108 34 36 c45 48 278 324 457 541 80 97 199 241 265 320 67 80 176 214 244 298 67 83 129 152 137 152 7 0 89 -29 181 -64z m-2125 -642 c147 -218 255 -356 408 -523 l123 -133 28 -191 c86 -579 242 -1014 550 -1528 l87 -146 -34 -128 c-56 -215 -87 -404 -120 -728 -3 -37 -10 -67 -14 -65 -28 10 -233 281 -383 505 -394 588 -654 1270 -751 1968 -36 260 -41 336 -41 695 0 345 7 474 24 454 4 -5 60 -86 123 -180z m10712 -249 c1 -332 -2 -387 -22 -540 -106 -783 -337 -1398 -792 -2113 -125 -196 -356 -509 -368 -497 -2 1 -16 88 -32 192 -16 103 -55 301 -86 440 l-56 251 50 84 c341 565 514 1038 591 1616 l19 143 119 127 c209 223 327 373 476 601 80 121 82 123 91 95 5 -17 10 -190 10 -399z m-4449 -1613 c16 -20 79 -93 139 -162 59 -69 147 -170 195 -225 48 -55 211 -242 362 -415 151 -173 296 -341 323 -372 l48 -57 -69 -106 c-116 -179 -726 -1095 -784 -1177 -30 -42 -58 -84 -64 -93 -18 -29 -326 -98 -575 -129 -443 -56 -937 -42 -1340 38 -156 31 -337 74 -355 84 -23 13 -147 181 -442 603 -356 509 -525 757 -527 774 -1 12 125 158 319 369 195 212 452 500 744 834 l63 72 967 0 966 0 30 -38z m-4518 -933 c164 -55 494 -166 733 -246 239 -80 442 -152 451 -161 9 -10 108 -154 221 -322 180 -268 428 -625 538 -775 20 -27 73 -101 118 -162 l82 -113 -47 -34 c-174 -126 -429 -260 -708 -373 l-50 -20 -150 75 c-543 269 -1013 602 -1482 1049 l-153 146 0 66 c0 68 22 327 40 465 24 192 87 506 101 506 4 0 142 -45 306 -101z m7387 19 c30 -107 102 -534 136 -807 l12 -93 -68 -70 c-242 -245 -660 -588 -969 -795 -244 -162 -695 -413 -744 -413 -36 0 -304 106 -456 180 -132 65 -280 150 -339 195 l-26 20 323 485 c177 267 380 573 450 680 l127 195 142 44 c79 24 301 93 493 154 193 60 413 129 490 153 77 24 194 61 260 83 66 21 128 39 137 40 13 1 21 -13 32 -51z m-2629 -1995 c109 -74 296 -184 440 -258 88 -46 162 -87 163 -91 13 -30 -537 -194 -828 -248 -359 -67 -504 -84 -825 -96 -626 -24 -1232 61 -1855 261 -69 22 -129 44 -133 48 -4 4 21 23 55 41 148 78 425 250 544 338 l31 23 79 -20 c140 -36 375 -79 539 -100 551 -69 1080 -40 1585 88 85 21 157 39 160 40 3 1 23 -11 45 -26z'/%3E%3C/g%3E%3C/svg%3E)

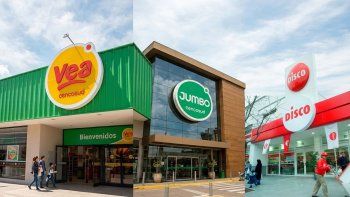
Comprar productos desde el celular se volvió costumbre para muchos, pero también abre una puerta que conviene tener en cuenta: la de los datos personales. En las últimas horas, el programador, periodista y profesor Maximiliano Firtman puso el foco en las webs de Disco, Jumbo y Vea, donde dijo haber visto un código escondido que, según su análisis, buscaría quedarse con información de los clientes, como los números de tarjeta.
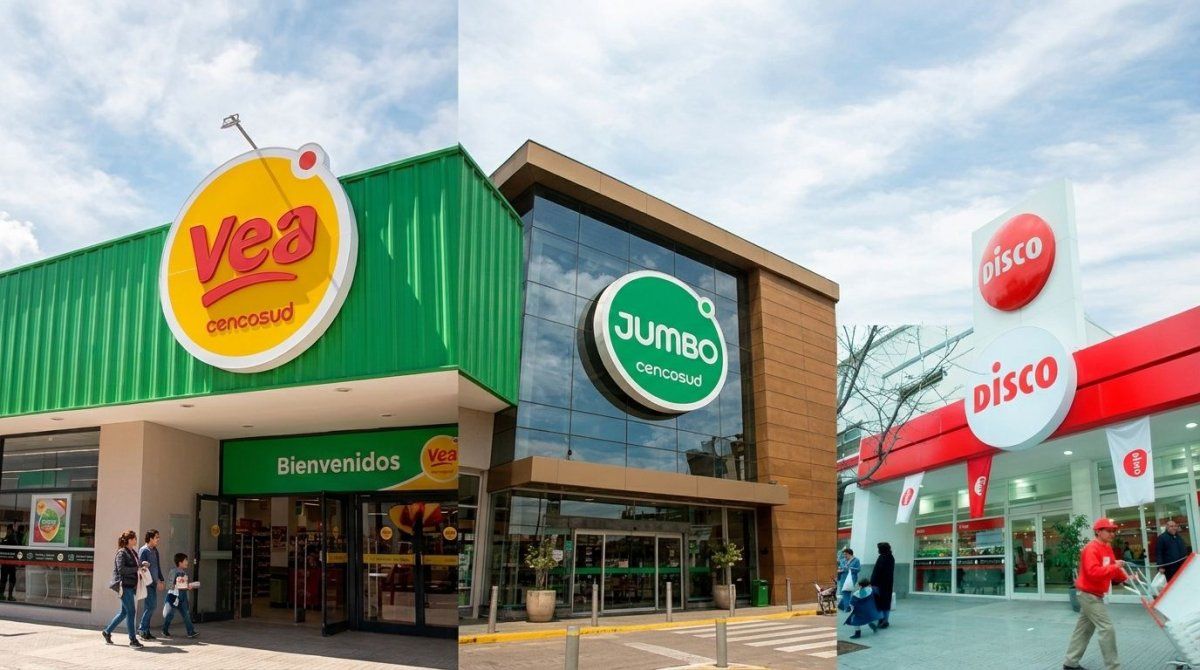
Advierten por un posible robo de datos en Disco, Vea y Jumbo.
Imagen generada con IA.El disparador fue un mensaje de @nahuelcallalli1, que etiquetó a las tres cadenas y escribió: "Alerta @discoargentina @JumboArg @veasuper La web de Disco, Vea y Jumbo estan infectadas y tienen injectado un codigo en base64 que intenta robar los datos de las tarjetas. Esto podria comprometer a los usuarios que intenten realizar compras por la web".
Firtman vio la publicación, se puso a mirar el código fuente y contó lo que encontró. Según dijo, no hacía falta nada raro para verlo: alcanzaba con saber algo de programación web.
Seguir leyendo

Qué contó Maximiliano Firtman
Con un "DISCO, JUMBO Y VEA INFECTADOS ", el especialista explicó que las webs de compra de Cencosud tenían un código oculto que buscaría quedarse con datos privados de los clientes, números de tarjeta incluidos. Aclaró algo importante: no sabe si ese código tuvo éxito.
Por los comentarios que le dejaron adentro, entendió que sería un keylogger, un programa que registra lo que uno tipea, apuntado a los campos de pago. Además, según su análisis, intentaba interceptar otras comunicaciones con los servidores y reenviarlas a otro lado.
Por cómo estaba metido, Firtman sostuvo que se trataría de una infección no deseada por el equipo que programó la web.
Los detalles que no cierran
Lo primero que uno imagina es un ciberataque. Pero, según Firtman, los datos se intentaban mandar a un servidor asociado a una "empresa de ciberseguridad colombiana", algo que le resultó "un poco extraño".
También recordó que los sitios están montados sobre VTEX, así que, planteó, el problema podría venir de la plataforma y no de los sistemas internos de Cencosud.
Dejó además una hipótesis sobre la mesa: que fueran pruebas de una auditoría de ciberseguridad hechas con la web en vivo. De ser así, dijo, sería un desastre, casi más negligente que un ataque real. Vale aclarar que, son suposiciones suyas, sin confirmación.
¿Un intento que no funcionó?
Firtman también le puso lupa a la calidad del código. Encontró errores conceptuales y bromeó con que, si lo hizo una IA, no fue de las mejores.
Para los más técnicos: el service worker que intentaban instalar nunca funcionaría, porque los navegadores no dejan registrarlo desde un Blob, justamente para evitar esto. Solo andaría en un caso muy dirigido, con un dispositivo que tenga un bug desconocido.
Además, el código aparecía en los metadatos de Open Graph, lo que apuntaría a sitios de terceros, como las redes cuando se comparte un link. Aun así, aclaró que las plataformas bien armadas no deberían ser vulnerables.
Su conclusión fue prudente: le cuesta encontrar un caso donde el ataque haya funcionado, aunque no puede asegurarlo.
Actualización: ya no estaría, y suena Carrefour
Más tarde, Firtman compartió novedades: "Estaría ya arreglado. El código inyectado no lo encuentro más en el lugar donde estaba. Fuentes indican que habría sido un ataque de hace unos días pero que creían que estaba resuelto, pero evidentemente les quedó algún residuo".
Y agregó un dato más: Carrefour podría estar pasando por lo mismo, dado que usa el mismo sistema que Cencosud.
Hasta ahora, todo surge de lo que contó Firtman y sus fuentes. No hay confirmación oficial de las empresas.
---------------------------------
Más contenido en Urgente24
Santiago Maratea fue directo a la yugular de la China Ansa y la ligó el marido: "Es tan misógino"
La estafa detrás de las transferencias erróneas que suma cada vez más víctimas
Tremendo cachetazo para Andy Kusnetzoff y su gran proyecto: "Le sacan plata a la gente"
Flor de la V, completamente sacada contra Telefe por lo que pasó en Popstars
Te puede interesar

No te lo pierdas

CONSPIRACIONES